
Rôles et autorisations
Composez les rôles avec droits distincts de lecture, écriture et gestion, appliqués à la navigation, aux pages, aux actions et aux requêtes serveur.
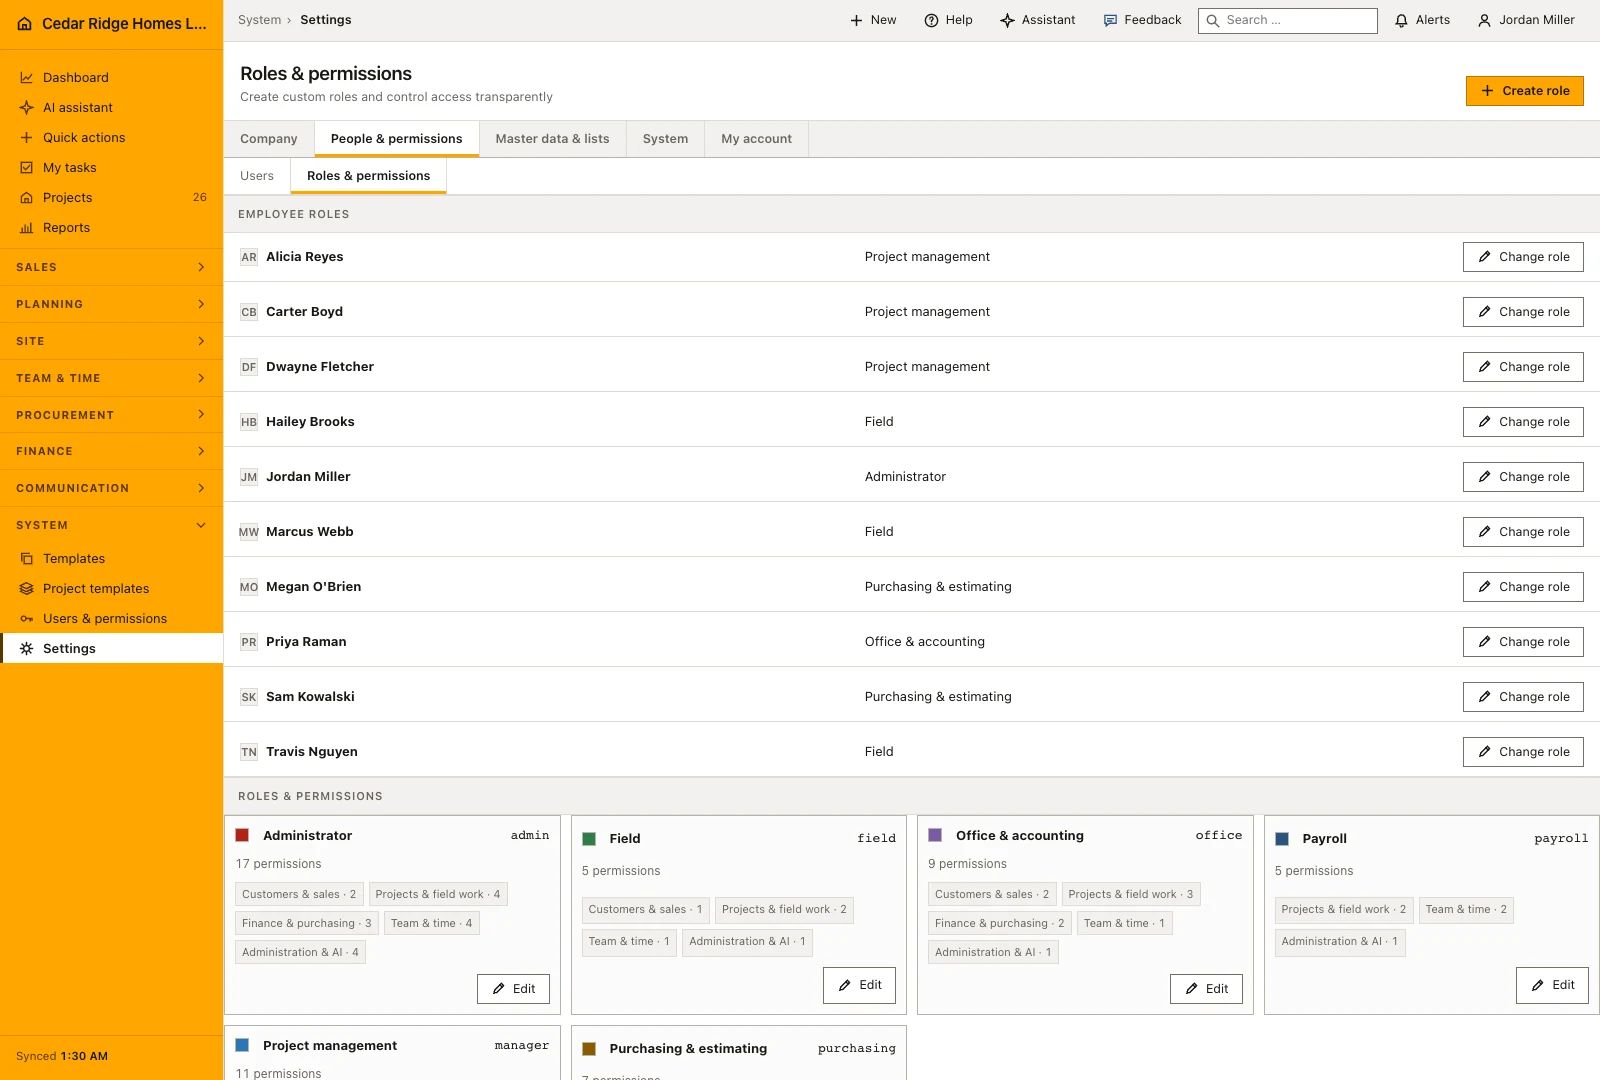
Rôles et autorisations : fonctionnement dans Home Builder Software
Les droits suivent les métiers réels et non la liste des modules. Celui qui commande du matériel et enregistre la réception n’a pas à voir les factures adressées au client ; le chef de chantier qui rédige un rapport journalier, consigne une réserve ou pose une RFI n’a aucune raison de modifier les données commerciales. Un rôle se compose d’un nom, d’une couleur et d’une combinaison libre d’autorisations.
Lecture et écriture sont deux interrupteurs distincts. Données de base, projets, finances et personnel disposent chacun d’un droit de consultation et d’un droit d’écriture ou de gestion ; la saisie de chantier reste à part, les achats sont séparés des factures clients et la paie de la planification des équipes. Rapports, usage de l’IA, configuration de l’IA, politique de localisation, administration des comptes et paramètres système s’activent un par un. Un droit de gestion emporte toujours la consultation correspondante.
Masquer un bouton ne protège rien. L’interface adapte navigation, messages et actions au rôle, tandis que le serveur contrôle chaque page et chaque écriture, les contrôleurs vérifiant encore propriété, mandant et transitions de statut. Au-dessus du rôle, un collaborateur peut être limité à une liste de projets autorisés : un projet absent de cette liste répond comme introuvable, sans révéler son existence ni son numéro, alors que les enregistrements sans projet restent visibles selon le rôle.
Les rôles système livrés et ce qu’ils ouvrent déjà
Les rôles fournis donnent des points de départ pour l’administration, les projets, la comptabilité, les achats, la paie et le chantier. Choisissez celui qui correspond au métier, puis vérifiez les autorisations réelles plutôt que le seul nom. Une personne qui commande des matériaux peut avoir besoin des achats sans pouvoir émettre de factures, tandis que la paie demande des accès différents de la planification des équipes.
Examinez un rôle fourni avant d’adapter son nom ou ses droits à l’organisation. L’accès administrateur reste protégé pour qu’une modification accidentelle ne supprime pas la possibilité de gérer les comptes. La vue réunit affectations et domaines d’autorisation, ce qui permet de vérifier les personnes concernées avant de modifier un rôle partagé.
Créer des rôles adaptés aux responsabilités
Créez un rôle d’entreprise au nom clair et choisissez ses autorisations par domaine de travail. Utilisez une fonction reconnue par les collègues, comme chef de chantier ou coordination des achats, puis rapprochez chaque action des responsabilités prévues. Un rôle peut servir à plusieurs personnes, ce qui facilite sa maintenance par rapport à une organisation différente pour chaque nouveau collaborateur.
Les droits de gestion comprennent la consultation nécessaire au travail concerné. Les achats, la facturation, la planification des équipes et la paie restent séparables, car les responsabilités diffèrent. Examinez à la fois les informations visibles et les modifications permises. Le rôle doit permettre d’achever le travail confié sans ouvrir des opérations financières ou administratives sans rapport.
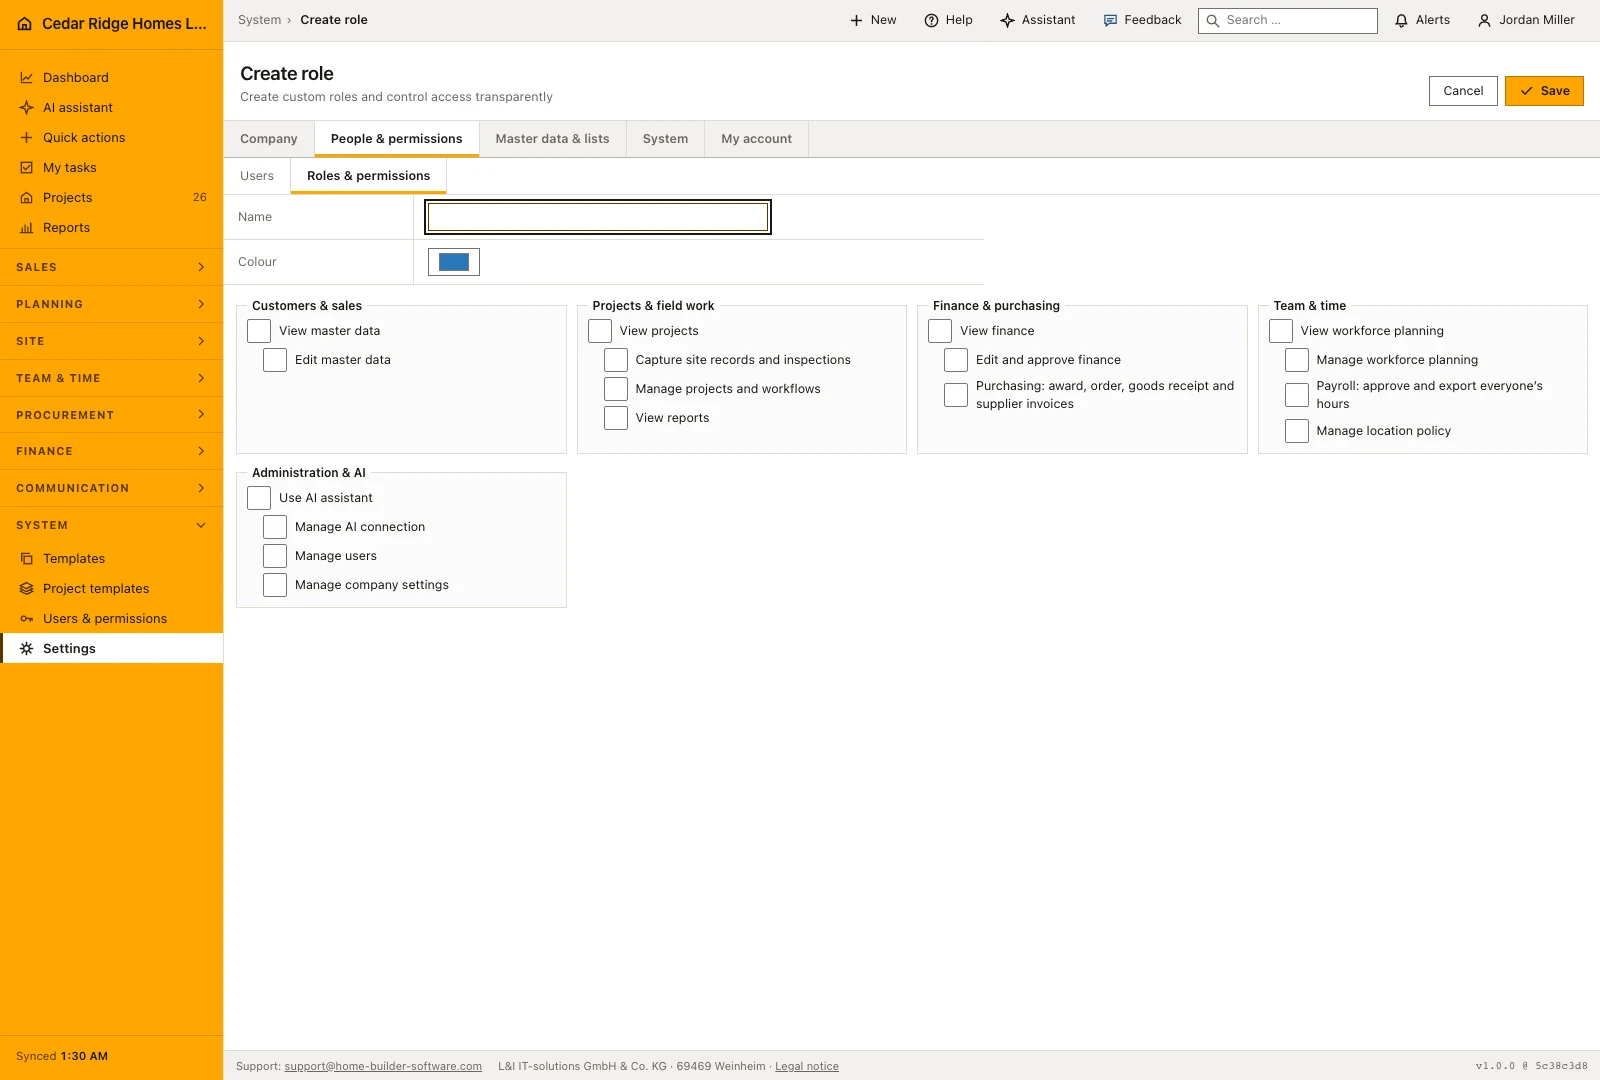 Ouvrir la capture en taille réelle
Attribuer un rôle et limiter une personne à certains chantiers
Changez le rôle d’un collègue depuis son compte ou la vue d’affectation, puis examinez les droits accordés. Les attributions d’administrateur disposent de protections supplémentaires, notamment pour le dernier administrateur actif. Lors d’un changement de fonction, vérifiez si les anciennes responsabilités doivent être entièrement remplacées ou si un rôle d’entreprise plus précis est nécessaire.
Au-dessus du rôle se place la restriction par chantier, gérée sur la fiche de contact via Modifier l’accès aux chantiers. Activée et garnie, elle limite le compte à ces projets exactement ; activée et laissée vide, elle prive la personne de tout enregistrement rattaché à un chantier, état utile pour une comptabilité externe et déroutant pour un chef de chantier. Les enregistrements sans projet restent visibles dans la limite du rôle.
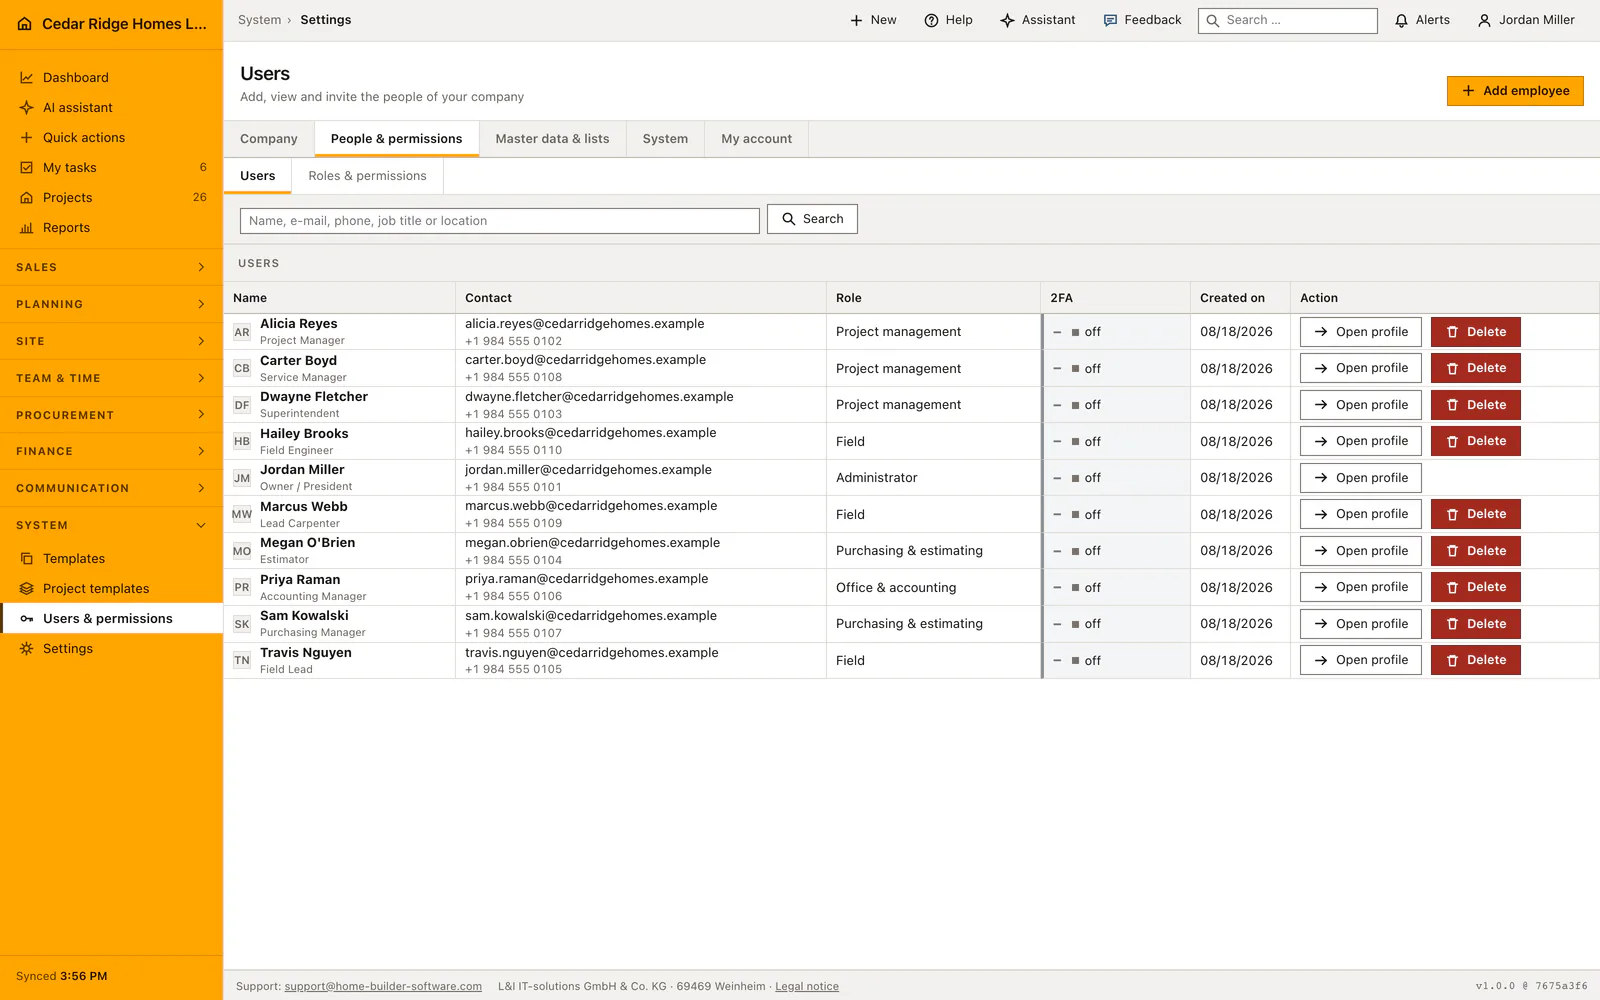 Ouvrir la capture en taille réelle
Rôles et autorisations au quotidien
On configure les rôles une fois et on y revient rarement. L’administration part des rôles système livrés, copie ce qui convient et ajoute par exemple une paie qui voit les heures sans accéder aux factures clients. L’attribution se fait utilisateur par utilisateur, le rôle administrateur restant entre les mains des administrateurs et personne ne modifiant le sien. La restriction par projet se coche souvent dès l’invitation, quand un chef de chantier n’arrive que pour un seul ouvrage.
Lire la documentationRôles et autorisations : ce que la fonction couvre
Combiner droits projets, données, finance, personnel et système
Autoriser la saisie terrain sans ouvrir les données commerciales
Protéger le rôle administrateur et les rôles encore attribués
Rôles et autorisations : questions fréquentes
Masquer un bouton suffit-il à protéger une action ?
Non. Home Builder Software vérifie aussi chaque page et chaque écriture côté serveur.
Peut-on supprimer un rôle encore attribué ?
Non. Il doit d’abord être retiré de tous les utilisateurs.
Utiliser Rôles et autorisations sur vos propres chantiers
Demandez une période d’essai pour le processus associé à ce module. Nous convenons avec vous des rôles, des droits et du périmètre utile avant de préparer l’accès.